Il 21 ottobre 2026 il progetto PHP ha rilasciato un aggiornamento di sicurezza d’emergenza per correggere due vulnerabilità critiche, entrambe valutate 9,2 su 10 nella scala CVSS v4.0. Secondo PHP possono consentire l’esecuzione di codice da remoto senza autenticazione. Se il tuo sito WordPress gira su PHP, e lo fa, la cosa da controllare non è la versione di WordPress ma quella di PHP sul tuo hosting.
In breve
- Cosa è successo: due vulnerabilità critiche nel motore PHP, identificate come CVE-2026-109618 e CVE-2026-109619, circolate con il nome PHP2Shell.
- Versioni corrette: PHP 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
- PHP 8.1 e precedenti: non ricevono più aggiornamenti dal progetto PHP.
- Aggiornare WordPress non basta: il problema è nel PHP che sta sotto WordPress, plugin e temi.
- Prima di aggiornare PHP, fai un backup completo di file e database.
Cosa sappiamo sulla vulnerabilità PHP2Shell
Il 20 ottobre il team di sicurezza di PHP ha annunciato in anticipo un rilascio critico. Il 21 ottobre, alle 14:00 UTC (le 16:00 in Italia), sono usciti gli aggiornamenti che correggono le due falle.
Le due vulnerabilità, descritte da PHP in modo ancora sintetico, sono queste:
- CVE-2026-109618: se la gestione della memoria esaurita interrompe PHP mentre i dati interni di una richiesta sono solo in parte inizializzati, la fase di pulizia può trattare dati non validi come validi.
- CVE-2026-109619: lo stato interno di una richiesta può sopravvivere alla memoria che lo conteneva, e una richiesta successiva gestita dallo stesso processo può usarlo prima del normale azzeramento.
PHP indica come scenario più esposto Apache con mod_php, e segnala un exploit dimostrato che può partire prima che venga eseguito il codice dell’applicazione. In pratica, un sito con WordPress, plugin e temi tutti aggiornati può comunque essere esposto se il PHP sottostante non è corretto.
Sullo stato degli attacchi le fonti non sono concordi: alcune segnalano un exploit funzionante e Cloudflare ha parlato di primi tentativi, altre non riportano uno sfruttamento confermato.
Il tuo sito WordPress è a rischio?
Lo è se gira su un PHP non corretto, quindi praticamente ogni sito WordPress su una versione non ancora aggiornata. La falla riguarda PHP, non WordPress: secondo quanto riportato, per WordPress non è previsto un aggiornamento dedicato.
Come controllare la versione di PHP
Dalla bacheca di WordPress vai su Strumenti, Site Health, scheda Info, sezione Server: lì trovi la versione di PHP in uso. Di solito la vedi anche nel pannello dell’hosting.
Attenzione: sui server che usano i pacchetti di una distribuzione Linux, la correzione può essere applicata senza che il numero di versione cambi. Se vedi ancora un numero vecchio, non concludere che il sito sia vulnerabile: chiedi conferma all’hosting.
Cosa significa per la tua versione
- PHP 8.2, 8.3, 8.4, 8.5: serve la versione corretta indicata sopra.
- PHP 8.1 e precedenti: il progetto PHP non li supporta più. Sono stati pubblicati backport minimi per 7.4, 8.0 e 8.1, destinati a chi compila PHP dal sorgente o non ha un fornitore di supporto esteso, e alcune distribuzioni ne offrono di propri. Per un sito aziendale la soluzione sensata è passare a un ramo supportato.
- PHP 8.2: il supporto termina il 31 dicembre 2026, quindi conviene puntare a una versione più recente, se il sito è compatibile.
Quali hosting hanno già aggiornato
La situazione cambia di ora in ora e riguarda strutture molto diverse (hosting condiviso, gestito, server dedicati). Quello che segue è lo stato dichiarato il 21 ottobre 2026: controlla sempre la comunicazione del tuo fornitore o chiedi conferma al supporto.
Hosting italiani
- Shellrent: aggiornamento applicato.
- iWebLab: aggiornamento applicato.
- Serverplan: aggiornamento applicato.
- IONOS: aggiornamento applicato.
- Register.it: PHP già aggiornato, secondo l’elenco di Codeable.
- OVHcloud: regole firewall attive su tutti i cluster e correzione in distribuzione fino al 22 ottobre, secondo lo stesso elenco.
Hosting internazionali e gestiti
- SiteGround: ha applicato regole di mitigazione a livello di server su tutti i server prima del rilascio, e dichiara che non servono azioni da parte dei clienti.
- Pressable: tutti i siti protetti, nessuna azione richiesta, secondo Codeable.
- Kinsta: nessuna azione richiesta; protezioni provvisorie attive e PHP aggiornato dopo la validazione, con email ai clienti a patch avvenuta.
- WP Engine: protezione a livello CDN, aggiornamenti PHP in distribuzione.
- Cloudways: aggiornamento in distribuzione a fasi, con server completati non ancora confermati.
- Namecheap: servizi mitigati e correzioni finali in applicazione.
- GoDaddy: ha pubblicato un avviso che invita a verificare la versione di PHP e ad aggiornare, ma non chiarisce lo stato delle patch sulla propria piattaforma.
Per tutti i fornitori di questa sezione, tranne SiteGround, lo stato è quello riportato nell’elenco di Codeable aggiornato alle 17:34 UTC del 21 ottobre. Anche qui conviene verificare sul sito dell’hosting.
Pannelli di controllo
Se il tuo hosting usa Plesk, risultano rilasciati gli aggiornamenti per PHP 8.2, 8.3, 8.4 e 8.5 su Linux, mentre quelli per 8.0 e 8.1 sono in sviluppo. Con cPanel i pacchetti erano ancora in attesa al momento dell’ultima verifica, con le regole di Imunify360 già attive.
Cosa fare, in base al tuo tipo di hosting
- Hosting condiviso o gestito: l’aggiornamento di PHP lo fa il fornitore. Controlla la versione nel pannello e chiedi conferma scritta che il tuo sito abbia entrambe le correzioni.
- VPS o server gestito da te: installa i pacchetti PHP aggiornati della tua distribuzione e riavvia il servizio PHP (PHP-FPM o Apache), poi verifica la versione.
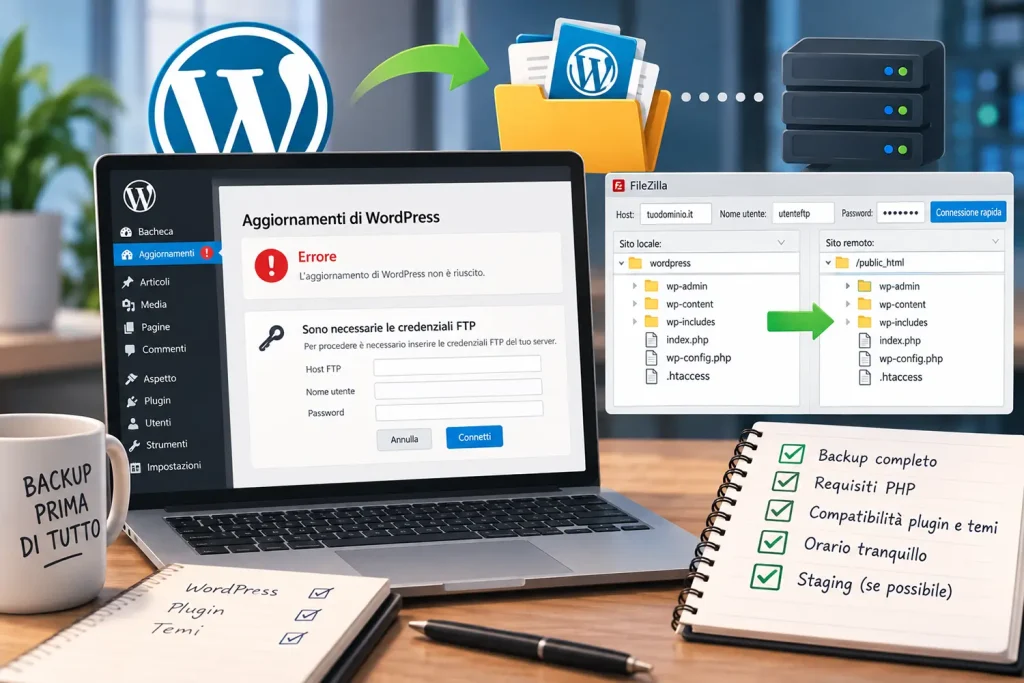
- Prima di aggiornare PHP: fai un backup completo di file e database, se possibile prova su una copia di test e controlla le pagine principali, i moduli e il checkout dopo il passaggio.
- PHP 8.1 o precedente: pianifica il passaggio a un ramo supportato, verificando prima la compatibilità di tema e plugin.
- Se usi Cloudflare: le regole di protezione sono un livello in più, ma provvisorio. Non sostituiscono l’aggiornamento di PHP.
Le mitigazioni temporanee bastano?
No. PHP cita alcune misure che riducono l’esposizione (tra queste la disattivazione di session.upload_progress.enabled, limiti sulla dimensione delle richieste e, su PHP 8.5, la disattivazione dei backtrace degli errori fatali), ma precisa che non rendono l’installazione sicura e che l’aggiornamento è l’unica soluzione completa.
Su un hosting condiviso o gestito non modificare queste impostazioni da solo: chiedi all’hosting di aggiornare PHP.
Domande frequenti
Devo aggiornare WordPress?
Non per questa falla: il problema è nel PHP, non in WordPress. Mantenere WordPress, plugin e temi aggiornati resta una buona pratica, ma da solo non ti protegge da questa vulnerabilità.
Il mio hosting ha già aggiornato?
Controlla la comunicazione del fornitore e la versione di PHP nel pannello. Se non sei sicuro, scrivi al supporto e chiedi se il tuo sito ha le correzioni per entrambe le vulnerabilità. Su alcuni server la correzione c’è anche se il numero di versione non cambia.
Uso PHP 8.1 o una versione precedente: cosa faccio?
Il progetto PHP non rilascia più aggiornamenti per queste versioni. Alcuni fornitori applicano correzioni proprie, ma la strada più solida è migrare a una versione supportata, dopo un backup e una verifica di compatibilità.
Basta disattivare l’upload progress di PHP?
No: è una riduzione del rischio, non una soluzione. L’unica correzione completa è aggiornare PHP.
Vuoi che controlliamo il tuo sito WordPress?
Media Web ADV si occupa di sicurezza e manutenzione di siti WordPress e WooCommerce. Se vuoi una verifica della versione di PHP e dello stato del tuo sito, leggi come funziona la nostra manutenzione del sito WordPress.